#A001CREATEDlaptop · MacBook Pro 16"
#A001ASSIGNEDana.r
#A001RETURNEDoffboarding · wiped
#A001ASSIGNEDmarco.v
#A001ASSIGNEDjoaquin// el primero de todos
Gestión de activos y accesos de IT, self-hosted
lazyit es el sistema de registro para las 5 a 20 personas que sostienen toda la IT de una empresa. Historial de solo-anexado, una IA que pregunta antes de actuar, ningún proveedor de identidad que cuidar, export a CSV en casi cada lista. AGPL, sin telemetría.
git clone https://github.com/joacominatel/lazyit && cd lazyit./infra/start.sh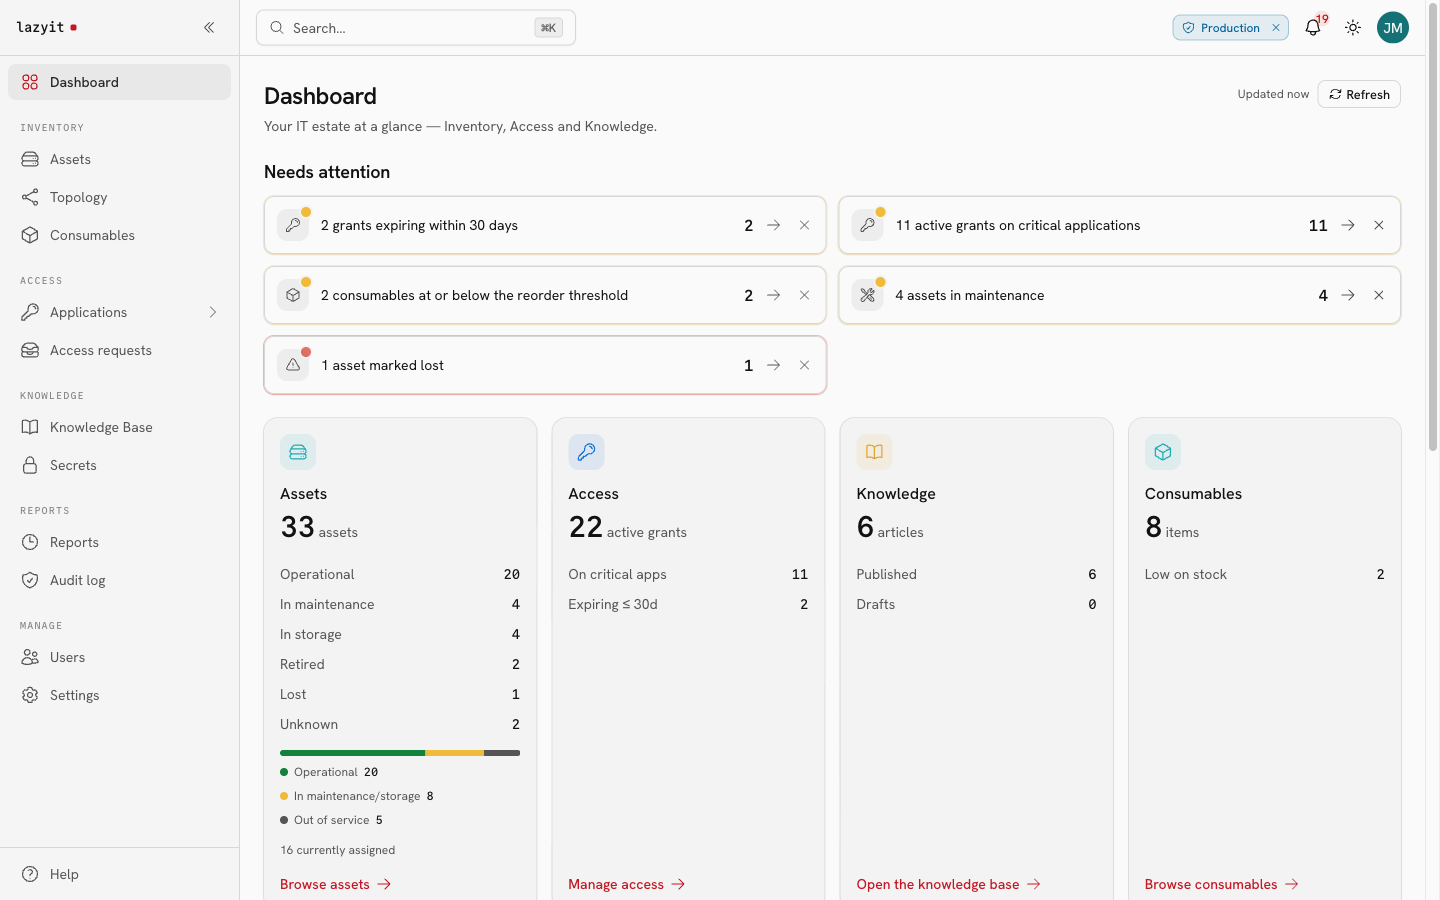
Cada línea es un evento que pasó de verdad — creado, asignado, devuelto, reasignado. De solo-anexado, de arriba a abajo. Podés leer exactamente quién tuvo qué, y cuándo, sin confiar en la memoria de nadie.
Las planillas mienten por omisión. Los ledgers no.
Tres propiedades que viven en el modelo de datos — no opciones que te tenés que acordar de activar.
Cada cambio es una línea nueva, nunca una edición en el lugar. El pasado queda tal como pasó.
Dar de baja no es borrar. Desvinculás a una persona, retirás una notebook — el registro queda archivado.
Sin tracking, sin cobro por asiento. Nada sale de tus servidores salvo que lo actives — la IA viene apagada, y puede correr sobre un modelo que hosteás vos.
Preguntale qué notebooks están sin asignar en Madrid, o pedile que le dé acceso a la VPN a Ana. Lee con tus permisos, cada cambio que quiere hacer cae en una tarjeta que aprobás vos, y después en un log que nadie puede editar.
Actúa como vos, pasando por los mismos chequeos del servidor que un clic en la app. Los Viewers no tienen IA por defecto.
El asistente, MCP, la búsqueda web y la extracción de documentos tienen cada uno su propio switch. Prender el asistente exige pasar una prueba de conexión y aceptar un aviso de datos, que queda registrado.
Anthropic, OpenAI, Gemini, o cualquier servidor compatible con OpenAI. Apuntalo a Ollama o vLLM en tu LAN y el chat no sale del edificio.
Un servidor MCP y un plugin para Claude Code. Tu cliente trae su propio modelo; lazyit no corre ninguno. OAuth sobre HTTPS, tokens personales con vencimiento en una LAN con HTTP plano.
Los valores del Secret Manager, las credenciales en claro y la propia configuración de la IA nunca llegan al modelo.
La letra chica, en acta: podés dejar que un chat apruebe solo los cambios de rutina; roles, accesos, credenciales y compras te siguen esperando. Por MCP, el que decide cuándo preguntar es tu cliente.
Cómo se le ponen límites al asistente →JMDale a Ana Ruiz acceso Admin a la VPN.
IAEste es el cambio. No pasa nada hasta que lo apruebes.
Darle a Ana Ruiz acceso Admin a la VPN.
Crea un acceso en un sistema externo a través de una automatización.
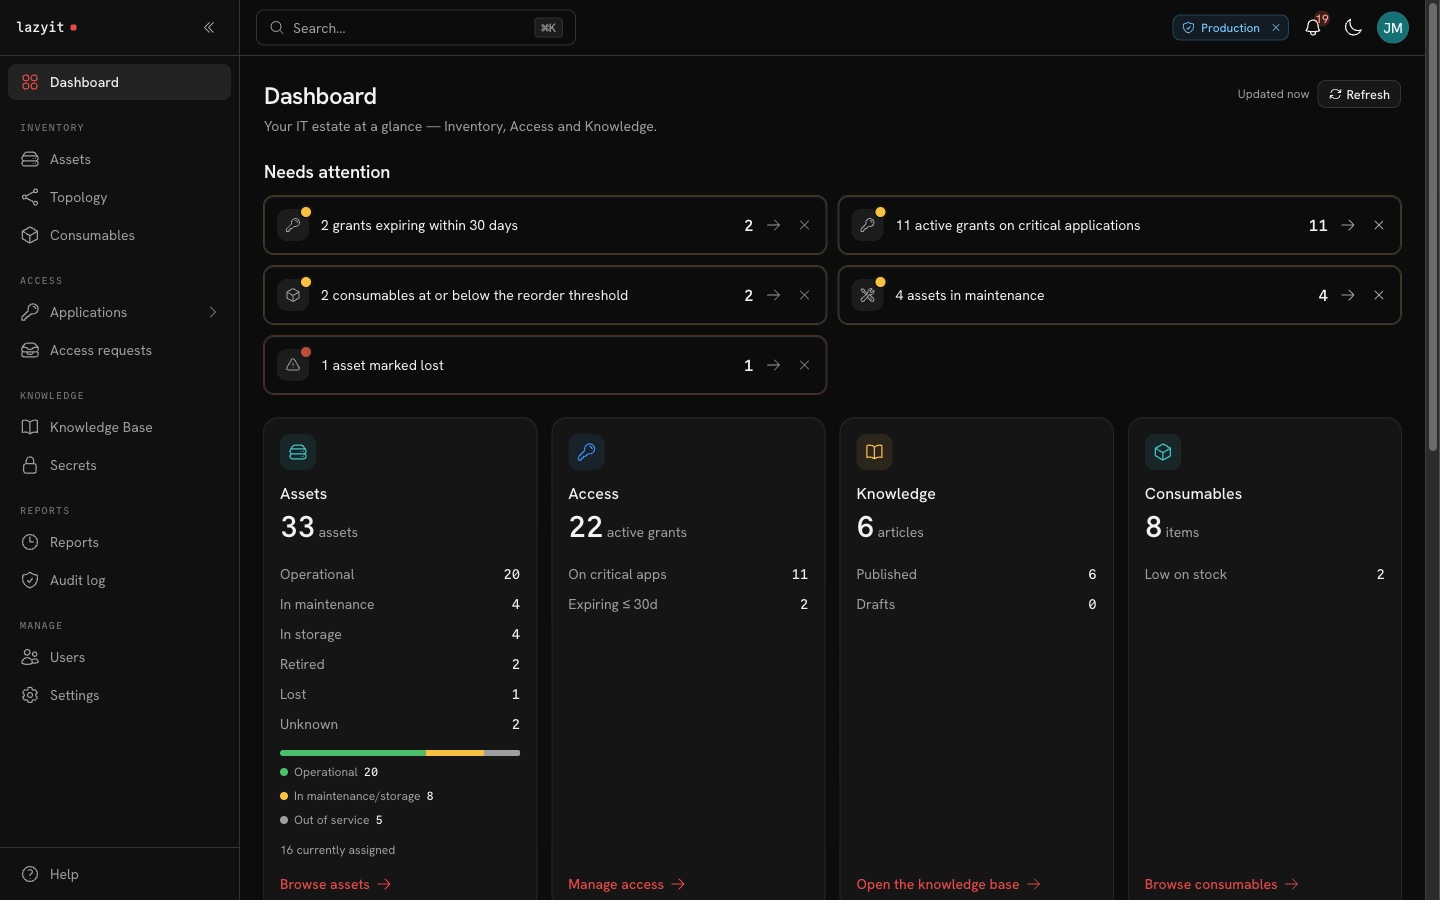
Cinco partes del registro, haciendo su laburo — capturas reales de una instancia en marcha, no diagramas.
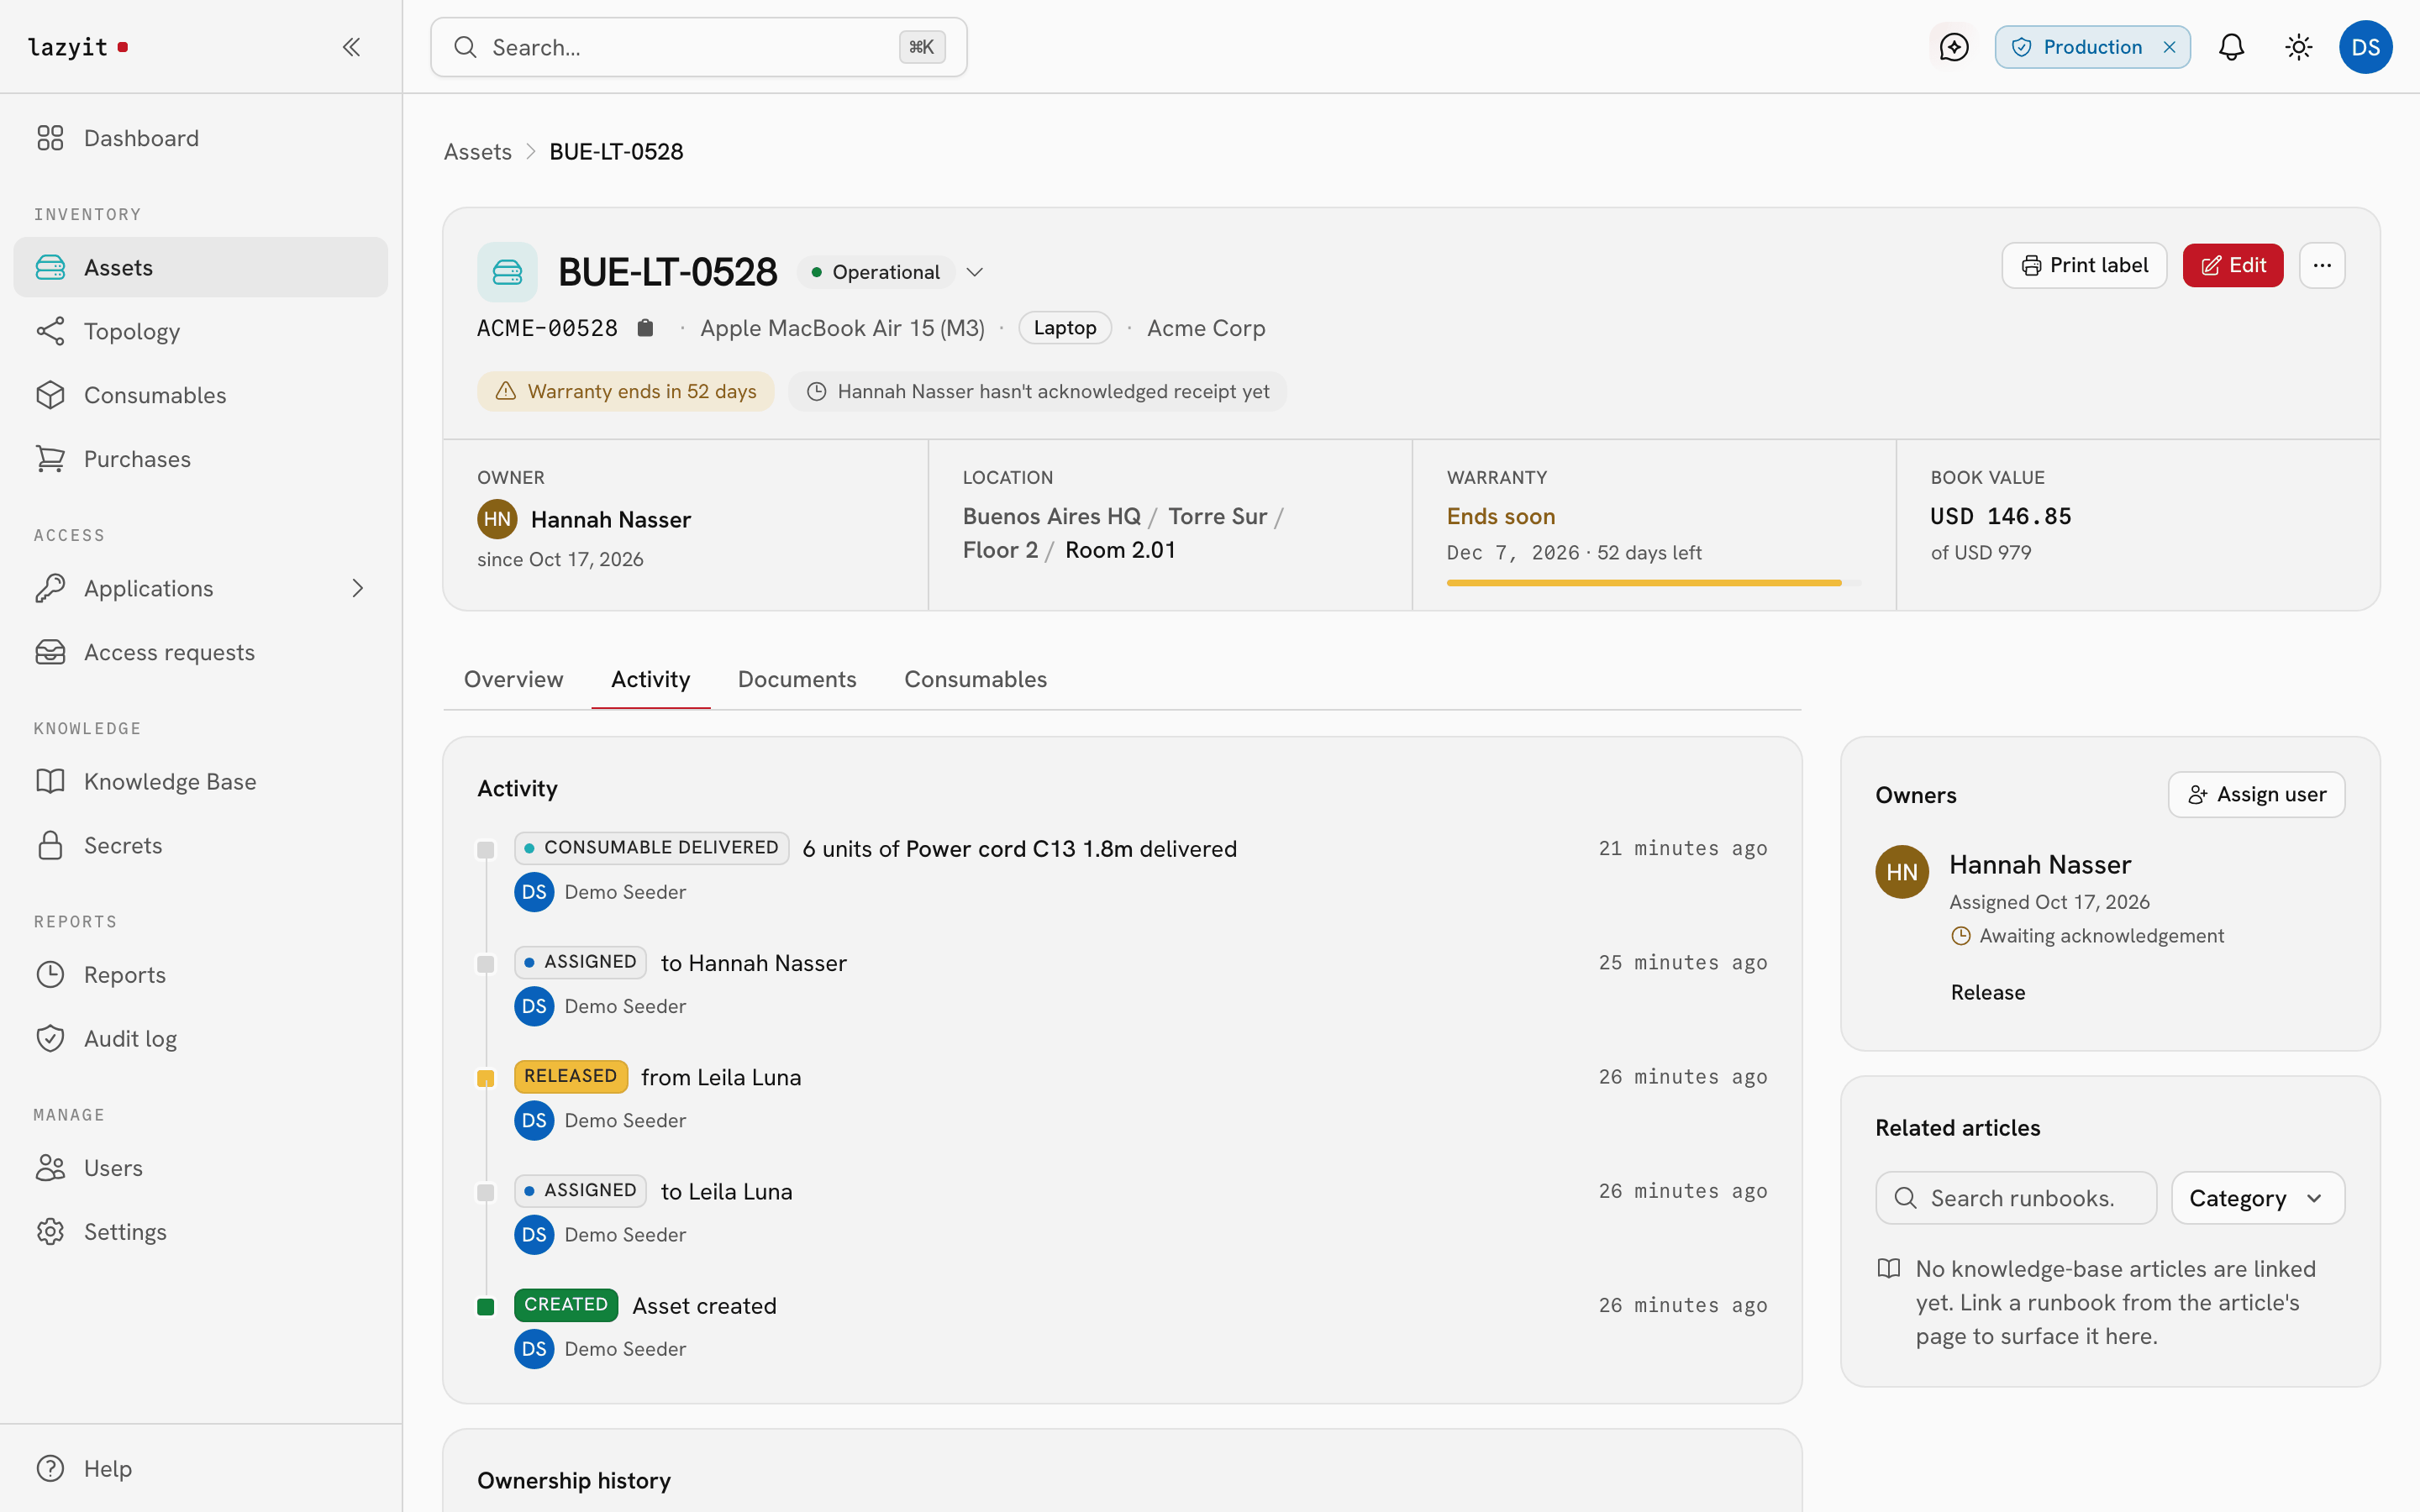
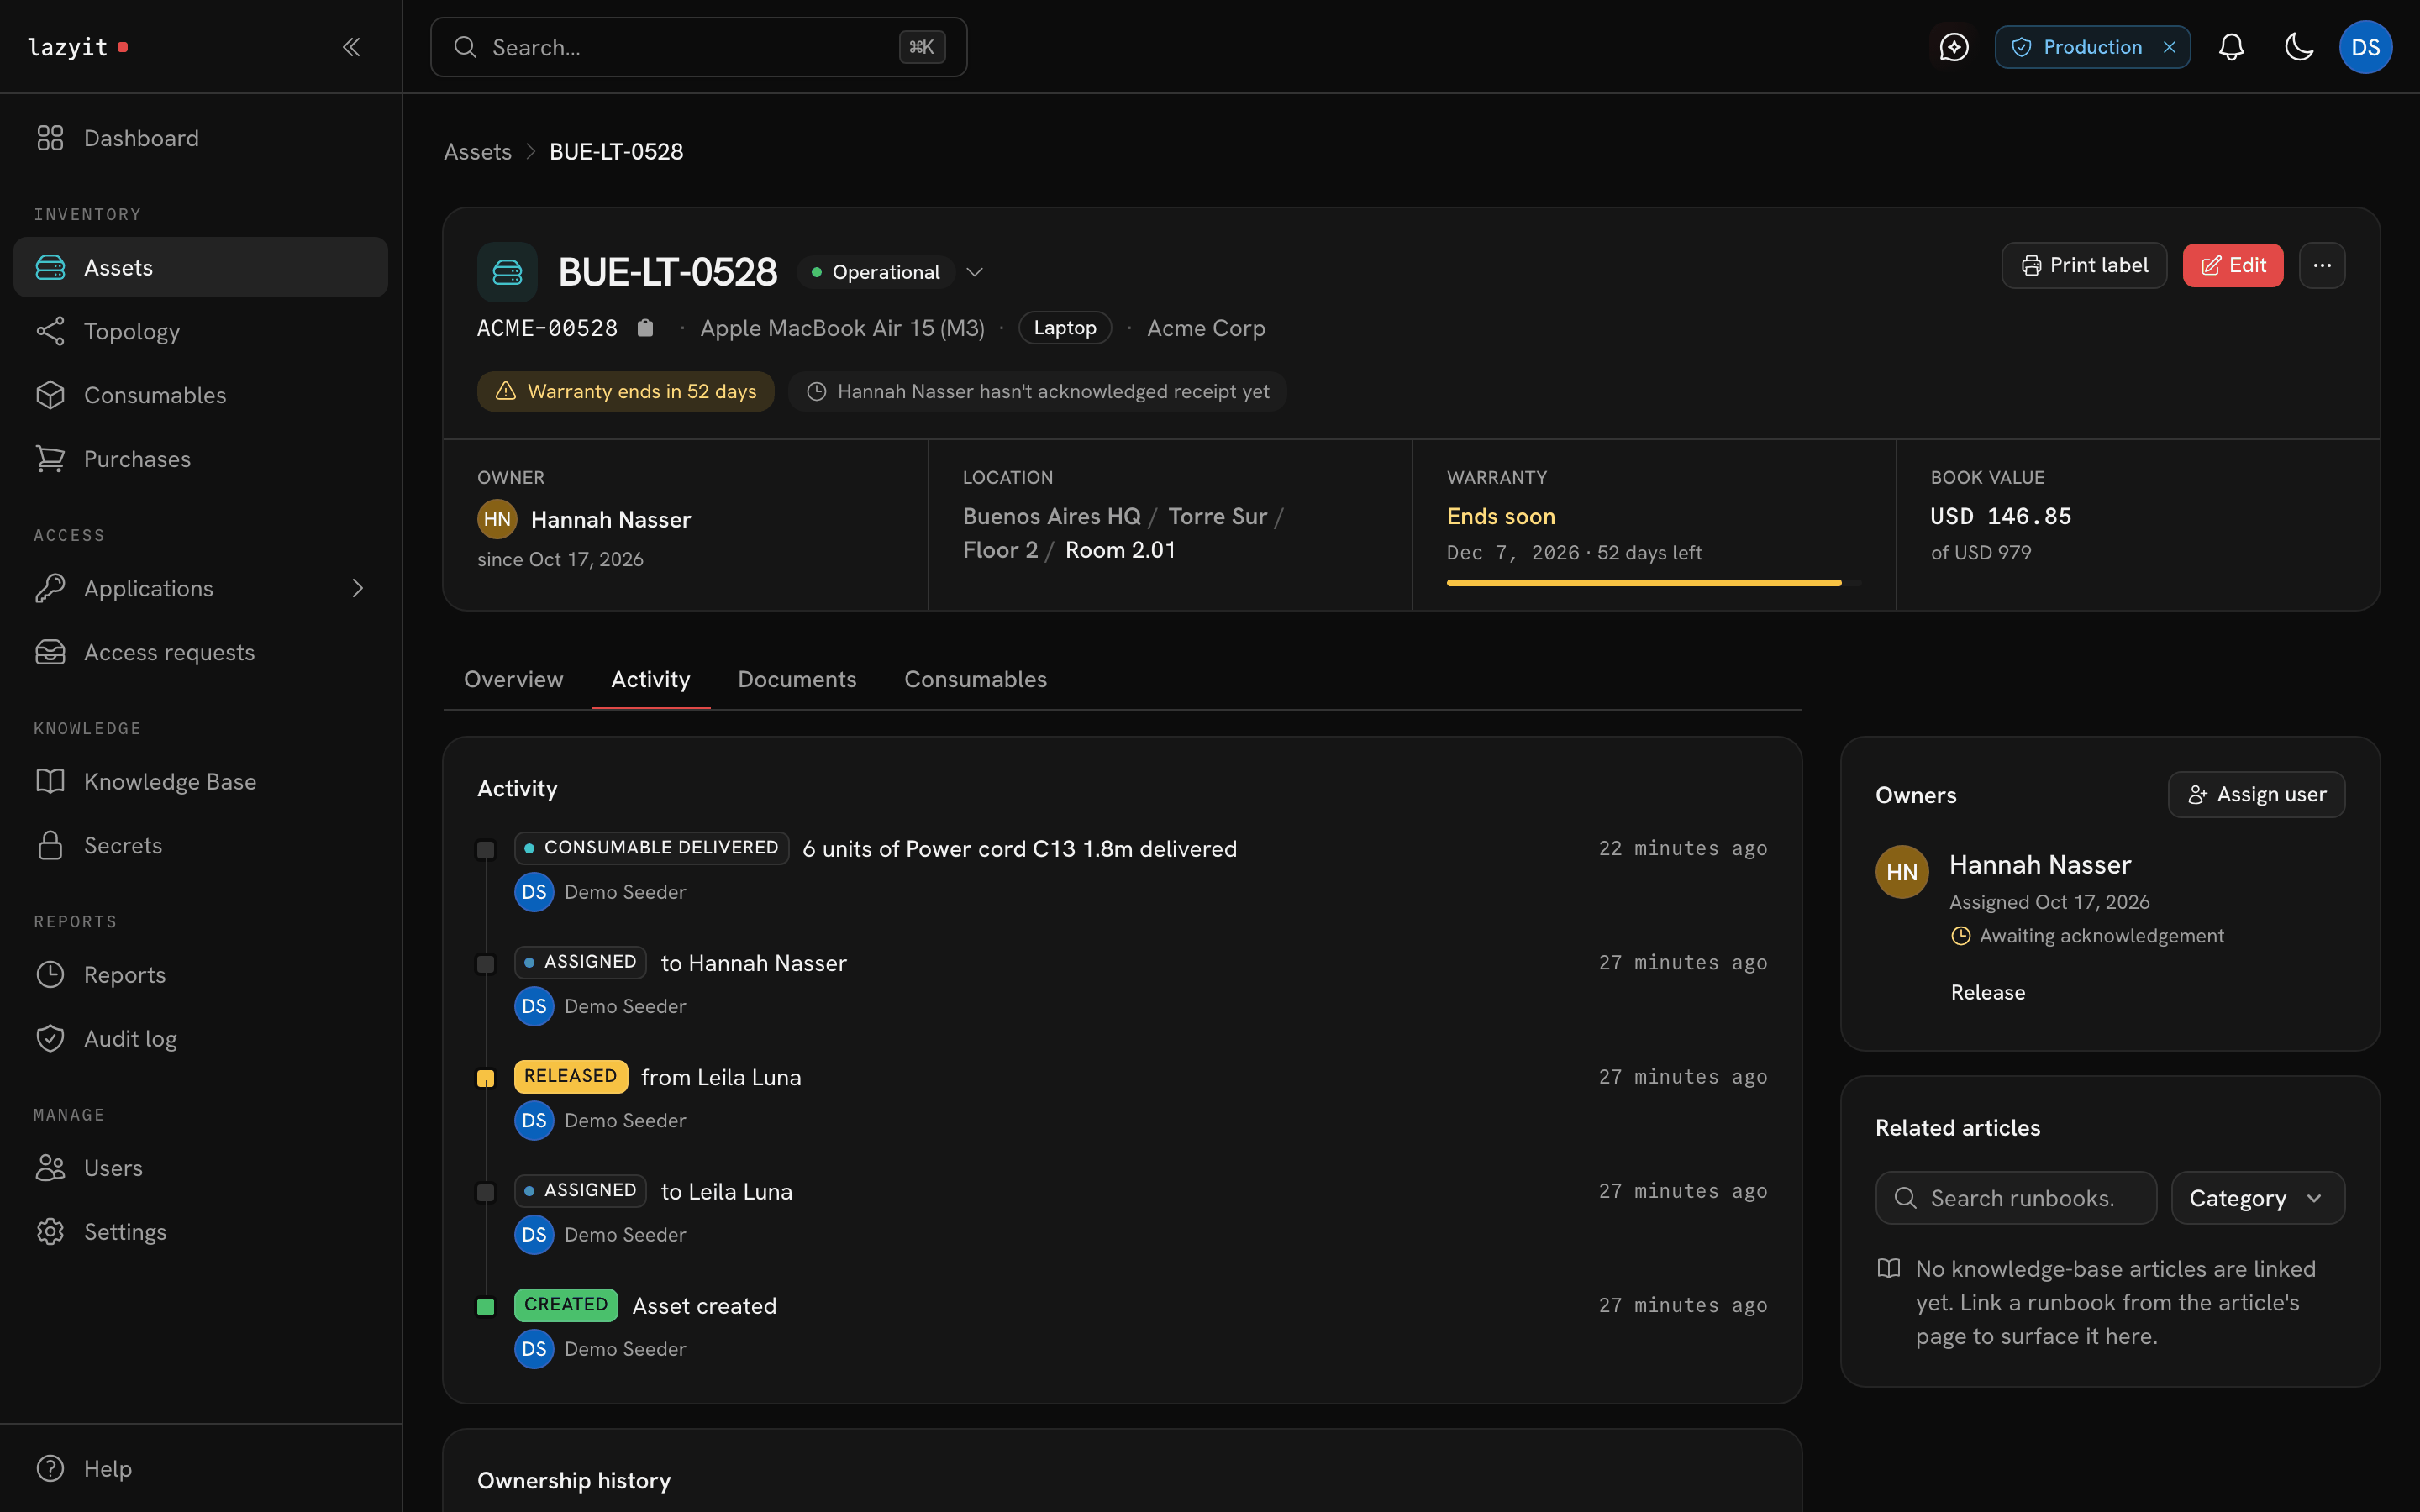
Quién tuvo esta notebook, y desde cuándo. Se escribe una vez, nunca se edita.
Cada asignación, liberación y entrega queda en el log de actividad del activo, que es de solo-anexado. No hay botón para borrar una asignación: los dueños anteriores pasan al historial de propiedad, con sus fechas.
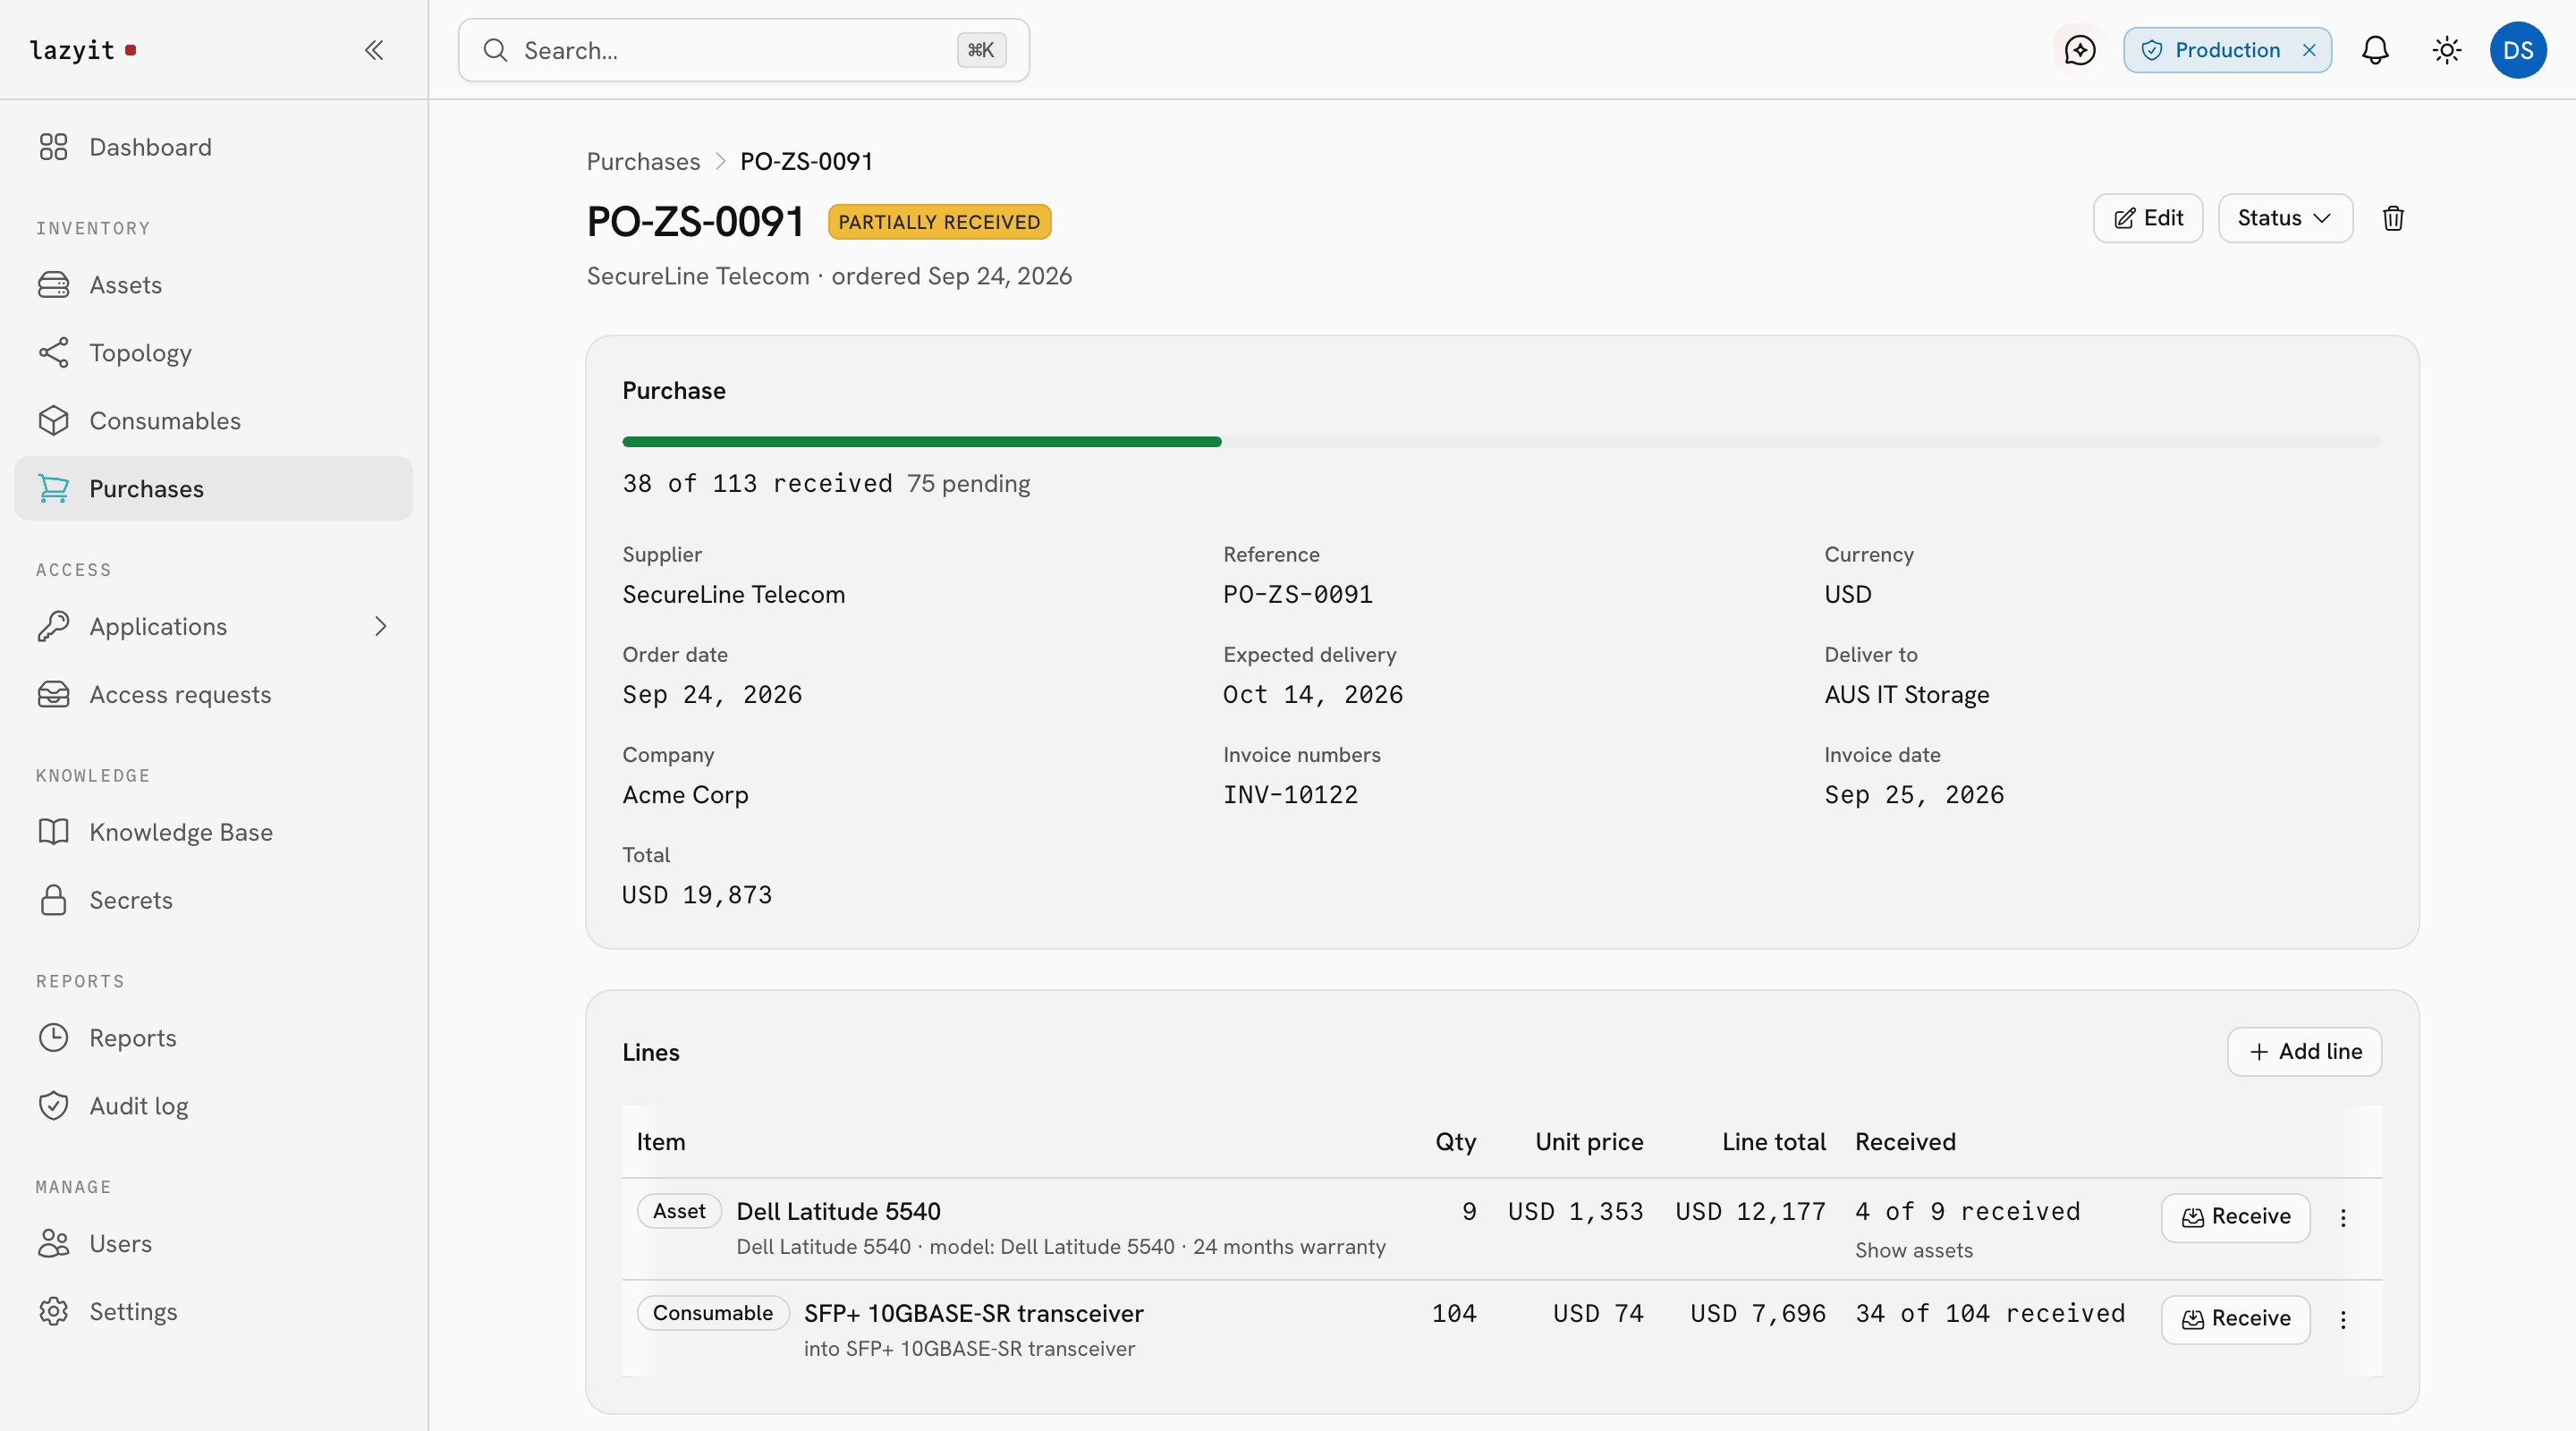
La orden dice 113. El estante dice 38. El registro dice las dos cosas.
Recibir una línea crea los activos o el stock que pediste, vinculados a la compra. El estado sigue lo que realmente llegó: pedida, recibida en parte, recibida.
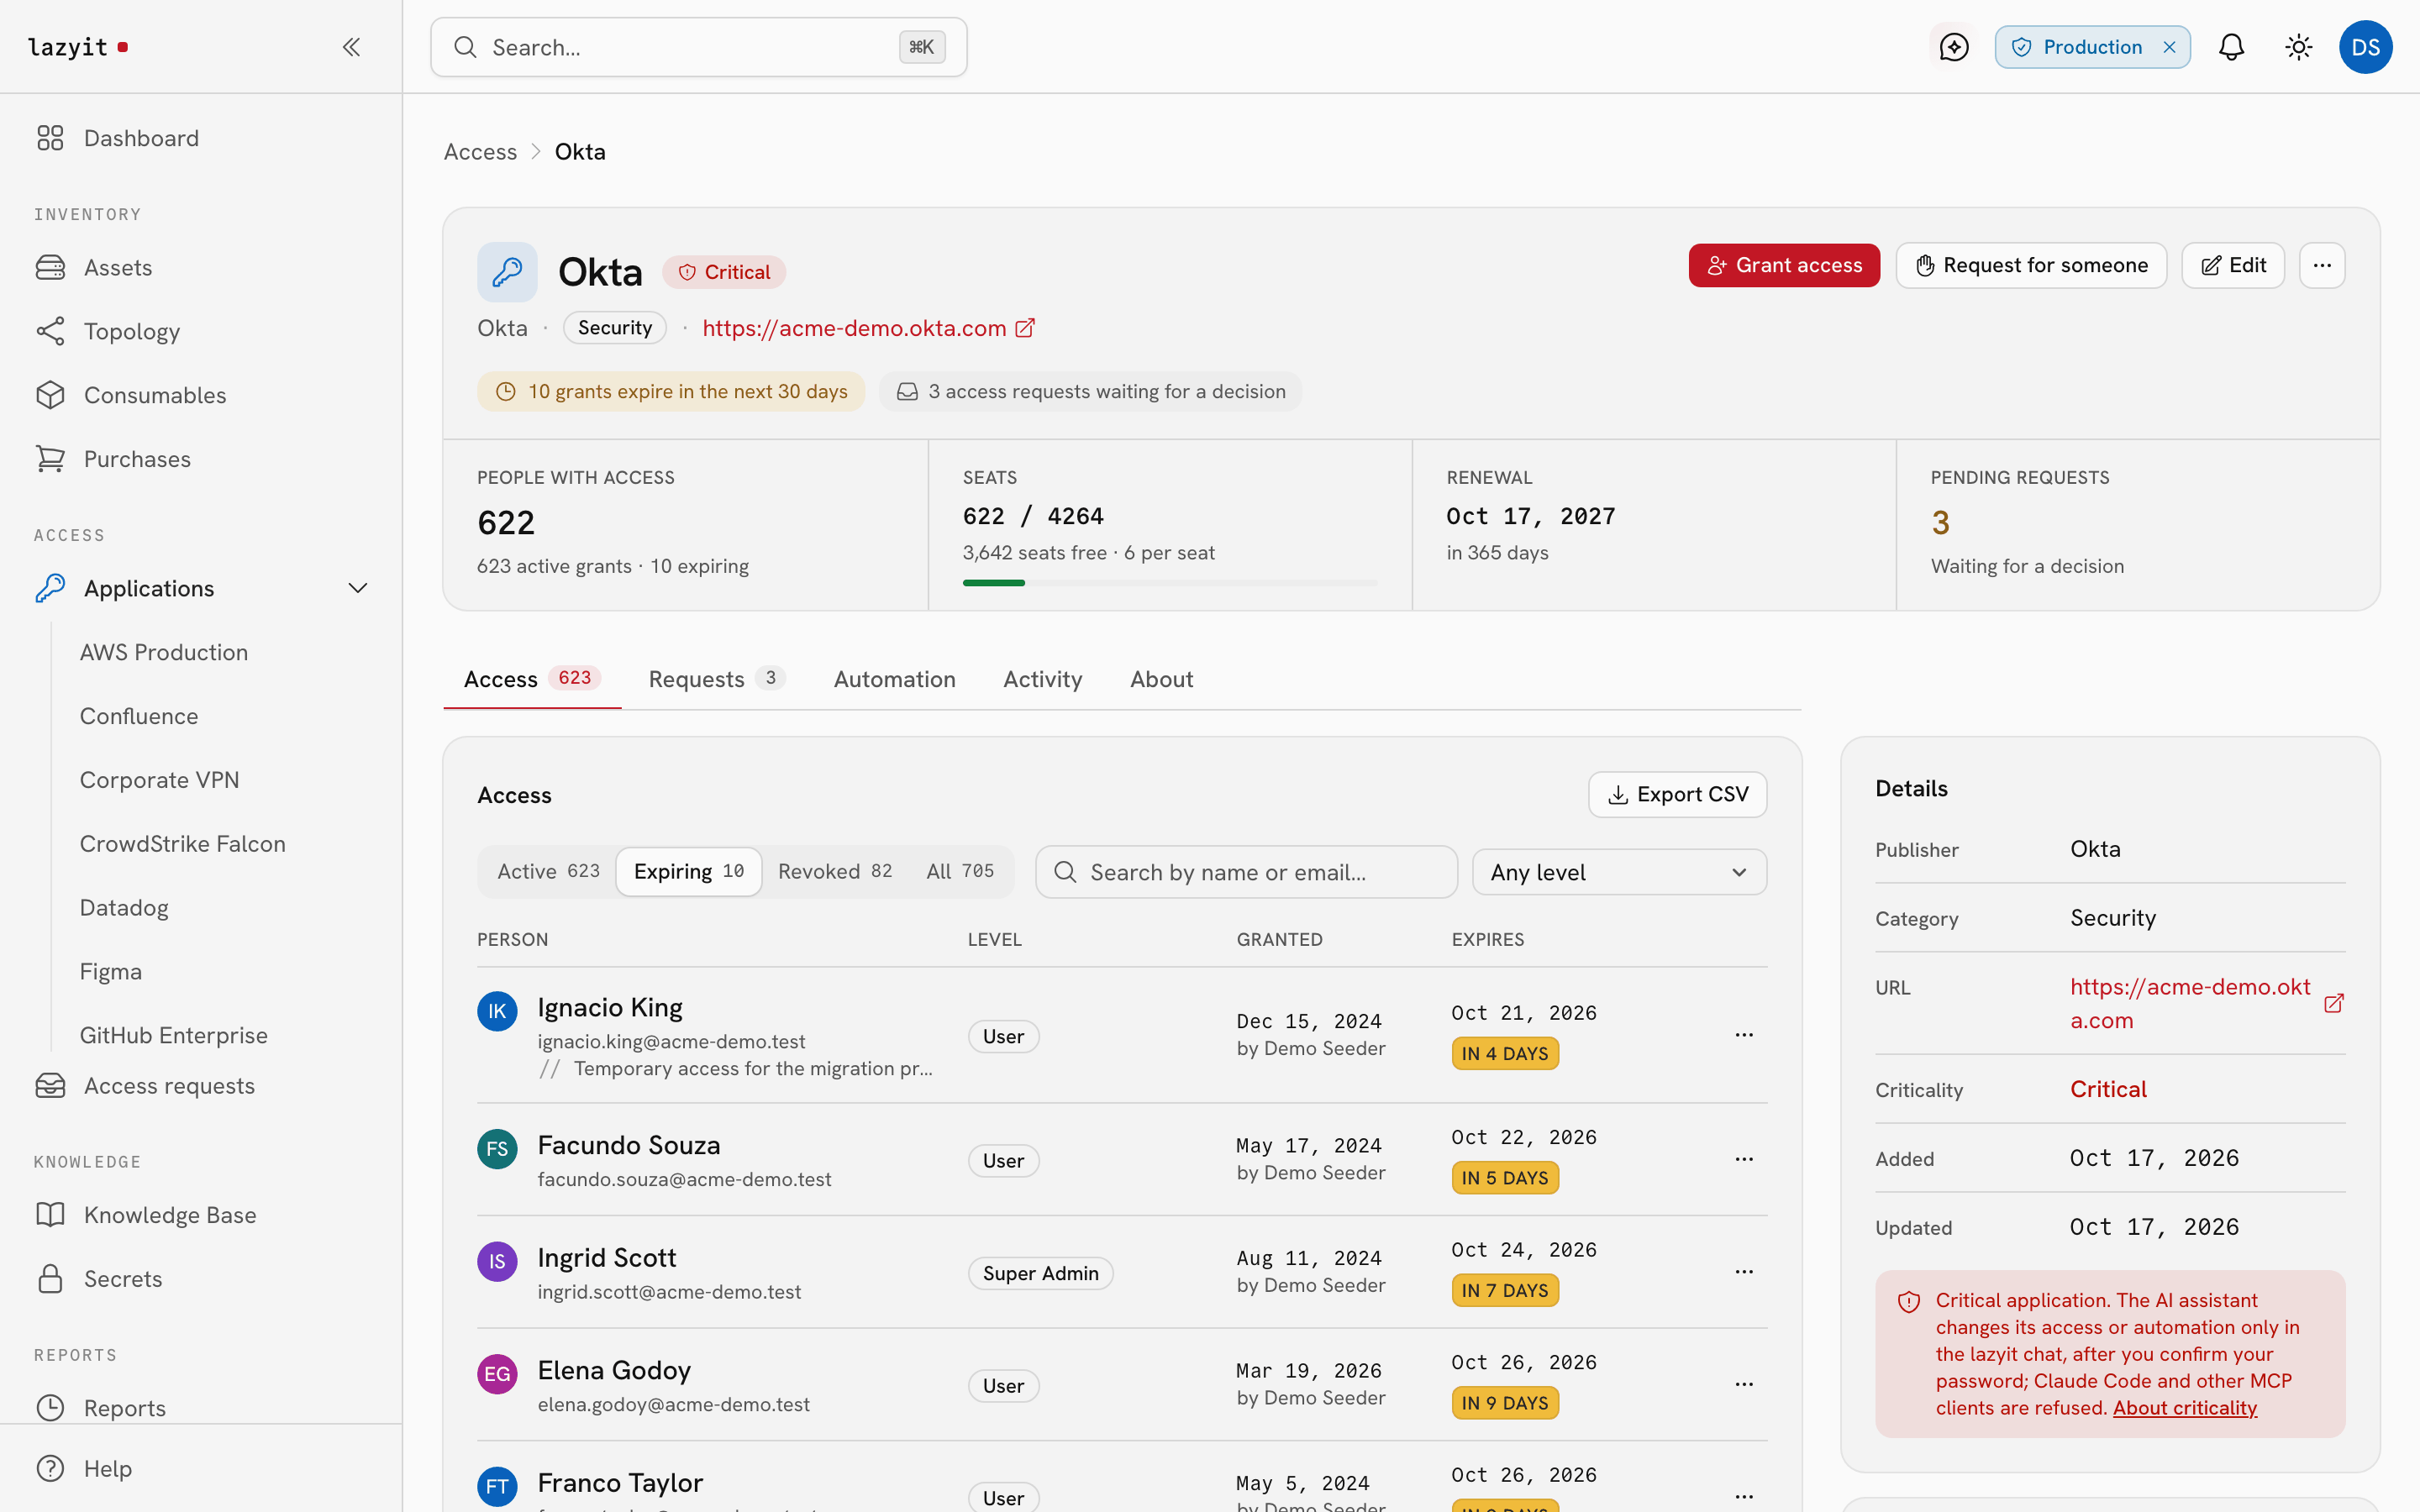
Quién entra a Okta, quién lo dejó entrar, y a quién se le vence primero.
Cada concesión dice quién la otorgó y cuándo. Revocarla la termina pero nunca la borra: pasa a Revocados con quién la revocó y cuándo, y la que pasa su fecha de vencimiento se revoca sola.
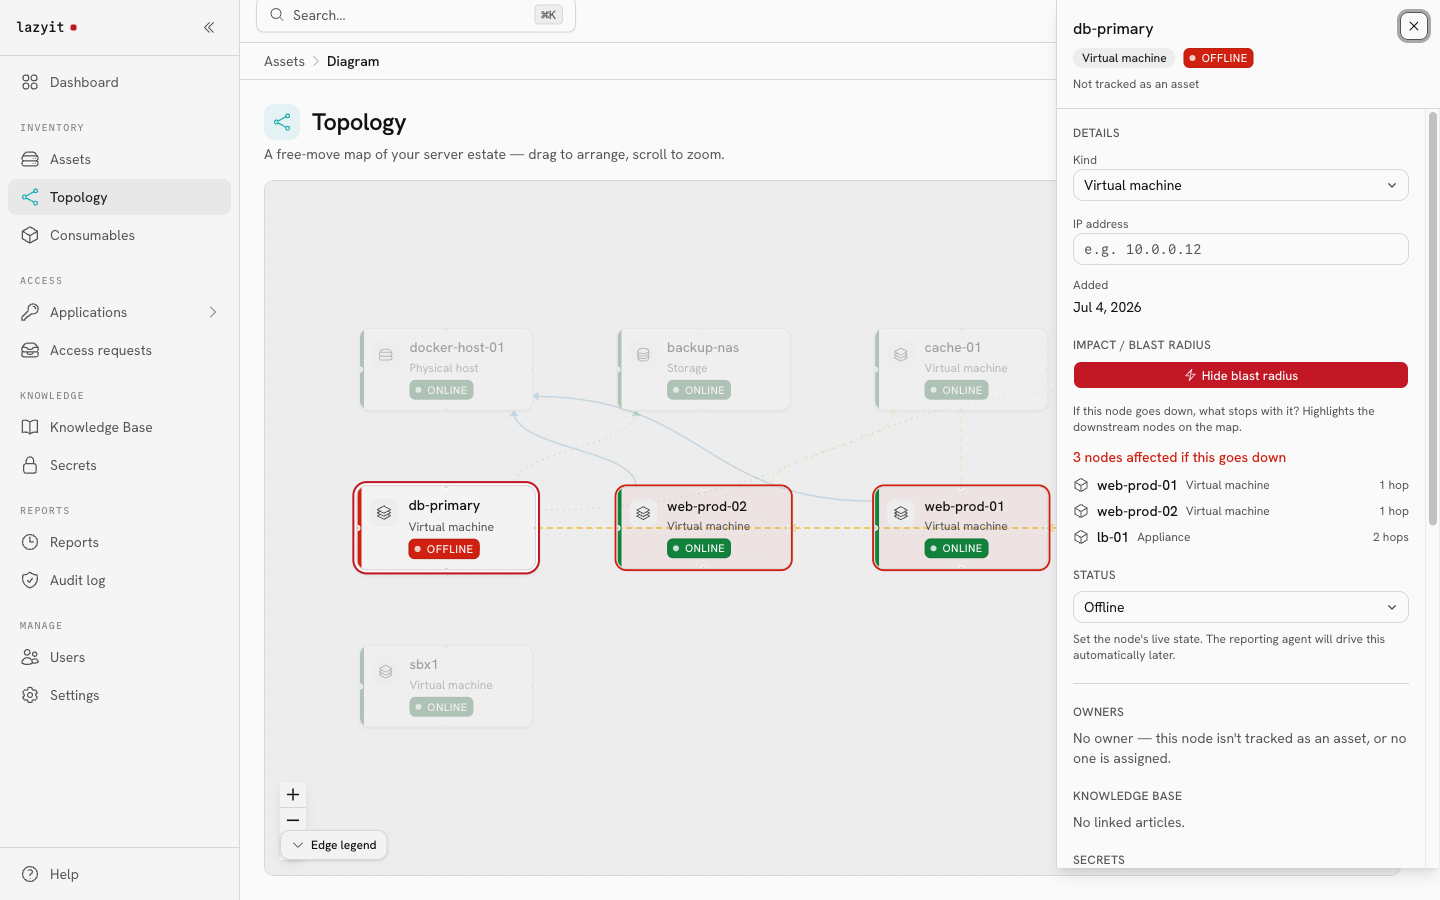
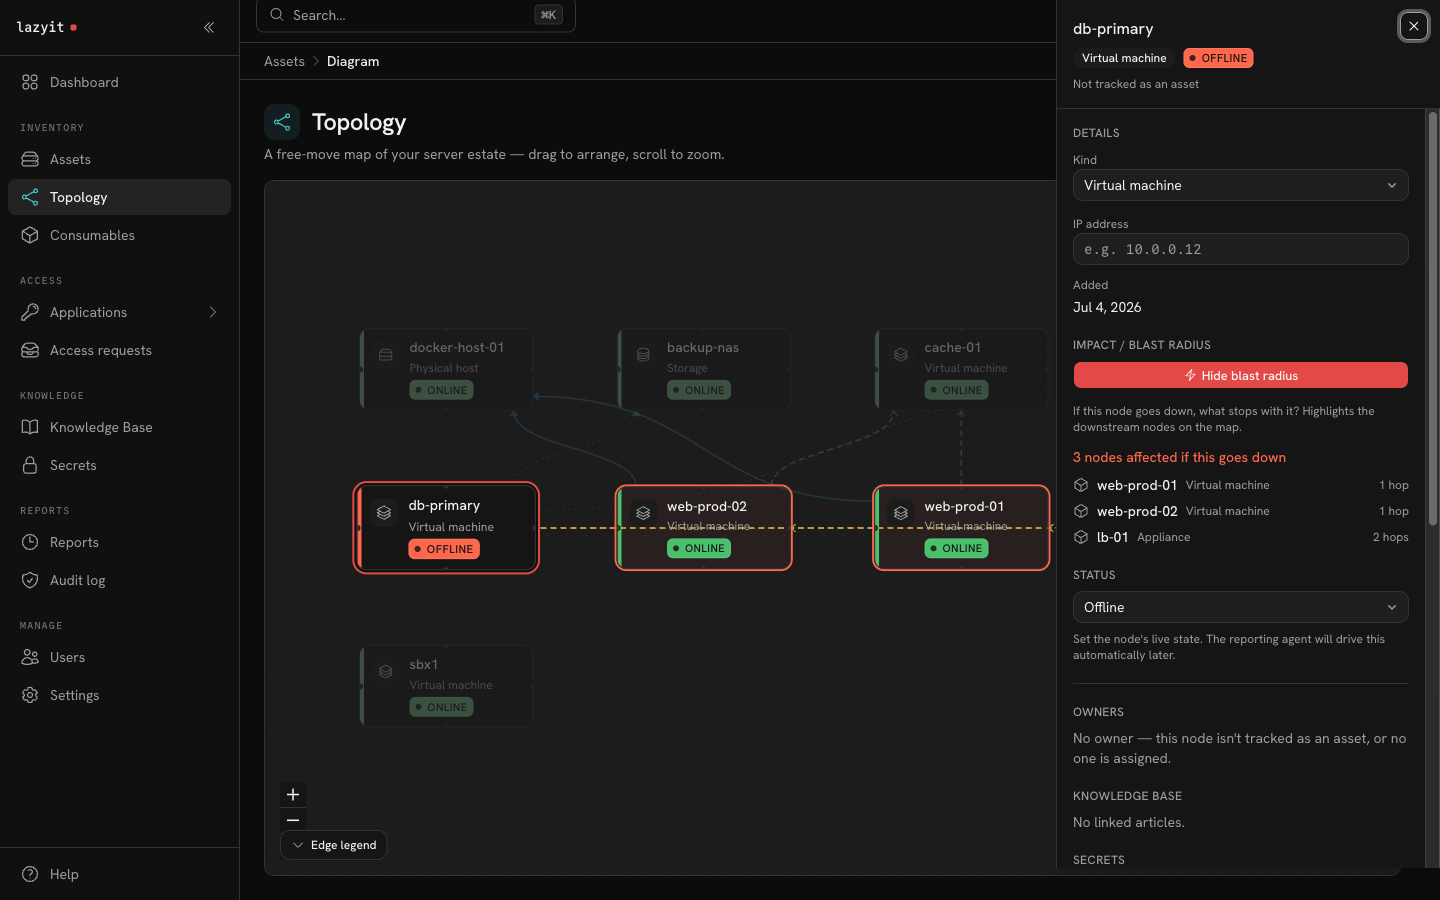
Cuando db-primary se cae, ya sabés qué se cae con él.
El mapa se dibuja solo. El agente de reporte se reporta desde máquinas Linux y Windows, los contenedores Docker aparecen bajo su host, y los hosts Proxmox, libvirt, XCP-ng o Hyper-V listan sus invitados — sin un agente dentro de cada VM.
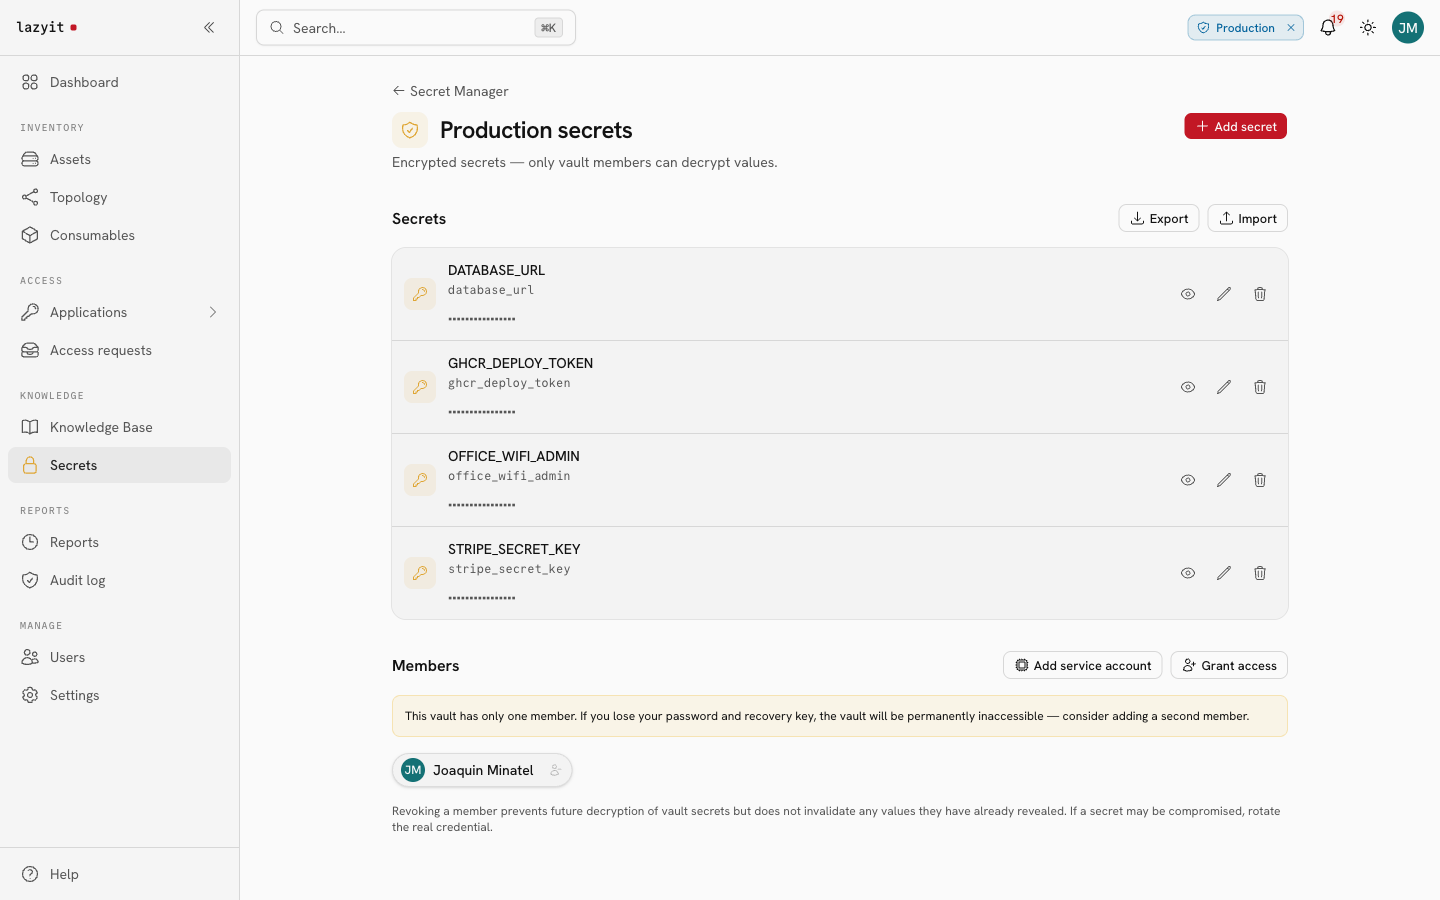
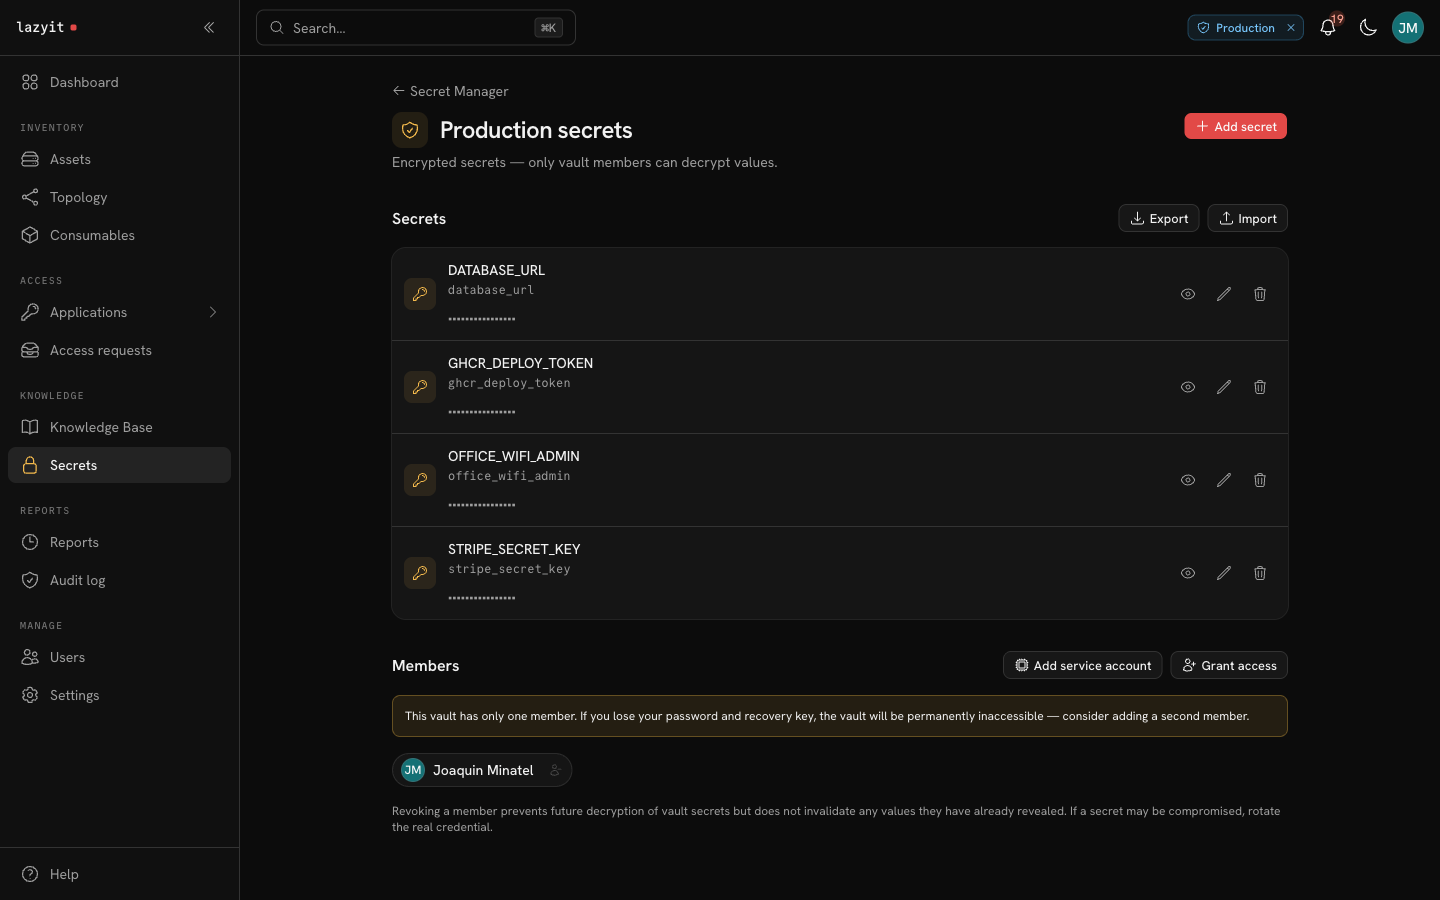
El servidor guarda una forma que no puede abrir. Sin llave maestra, sin puerta trasera.
Los valores del Secret Manager se cifran en tu navegador con claves por bóveda. El servidor solo guarda texto cifrado.
Los valores del Secret Manager se cifran en tu navegador, con claves por bóveda, antes de llegar a lazyit. El servidor solo guarda texto cifrado: sin clave maestra, sin puerta trasera, nada que un admin o un backup pueda entregar.
Sellado, no prometido — revisá el código. Es AGPL.
Cómo funciona →12 ítems · 4 miembros
El servidor nunca puede descifrar estos valores.
Ocho versiones desde la última vez que esta página se puso al día. Una línea cada una, de la más vieja a la más nueva; el tag abre las notas completas, sin maquillaje.
Notas, costo y amortización se mapean al importar, los montos se leen en tu formato, los estados de Snipe-IT se mantienen.
Las personas entran desde tu directorio y no se escribe nada de vuelta. Licencias por aplicación, recepción masiva, avisos de garantía y de vencimiento de accesos.
Índice, backlinks, vista previa de wiki-links, Mermaid, importación de .md arrastrando, un selector con ⌘K.
El agente de reporte corre en Windows además de Linux, los contenedores aparecen como nodos hijos y el mapa muestra el radio de impacto.
Los hosts Proxmox, libvirt, XCP-ng e Hyper-V reportan sus VMs. Una sola vista de flota para todos los agentes.
Un chat que pregunta antes de escribir, MCP para Claude Code, una API headless. Todo apagado por defecto. 17 hallazgos de seguridad cerrados, uno de ellos divulgado en público.
Proveedores y órdenes de compra; recibir una línea crea los activos o el stock ya vinculados. Soltá una factura y lazyit arma el borrador de la compra (apagado por defecto). Estados de activo propios, un escáner de QR con la webcam.
Se fue el proveedor de identidad incluido: cuentas propias por defecto, tu propio OIDC si lo querés. Export a CSV en casi cada lista, y la mesa de ayuda puede pedir un acceso en nombre de otra persona. Borrar algo en uso te hace una sola pregunta en vez de dejar huérfanos. Una auditoría interna registró 105 hallazgos; 104 están corregidos y uno se acepta como riesgo conocido, con un aviso al arrancar.
Un sistema, una línea de tiempo. Esto es lo que falta — leé la línea que viniste a buscar.
Lo que realmente corrés y cómo se levanta — sin piezas que no pediste.
./infra/start.shConstruí lazyit porque yo era el equipo de IT, y la planilla me estaba matando.
Sin compras, sin comité — solo una persona cansada de adivinar quién tenía qué notebook. Así que escribí lo que me hubiera gustado tener: un registro que no miente, en hardware que controlo.
Está hecho en abierto y con licencia AGPL. Si mañana desaparezco, vos seguís teniendo el código y tus datos. Nunca quedás varado.
Dos comandos y unas seis preguntas, en tus propios servidores. Sin cuenta, sin prueba, sin telemetría.
git clone https://github.com/joacominatel/lazyit && cd lazyit./infra/start.sh